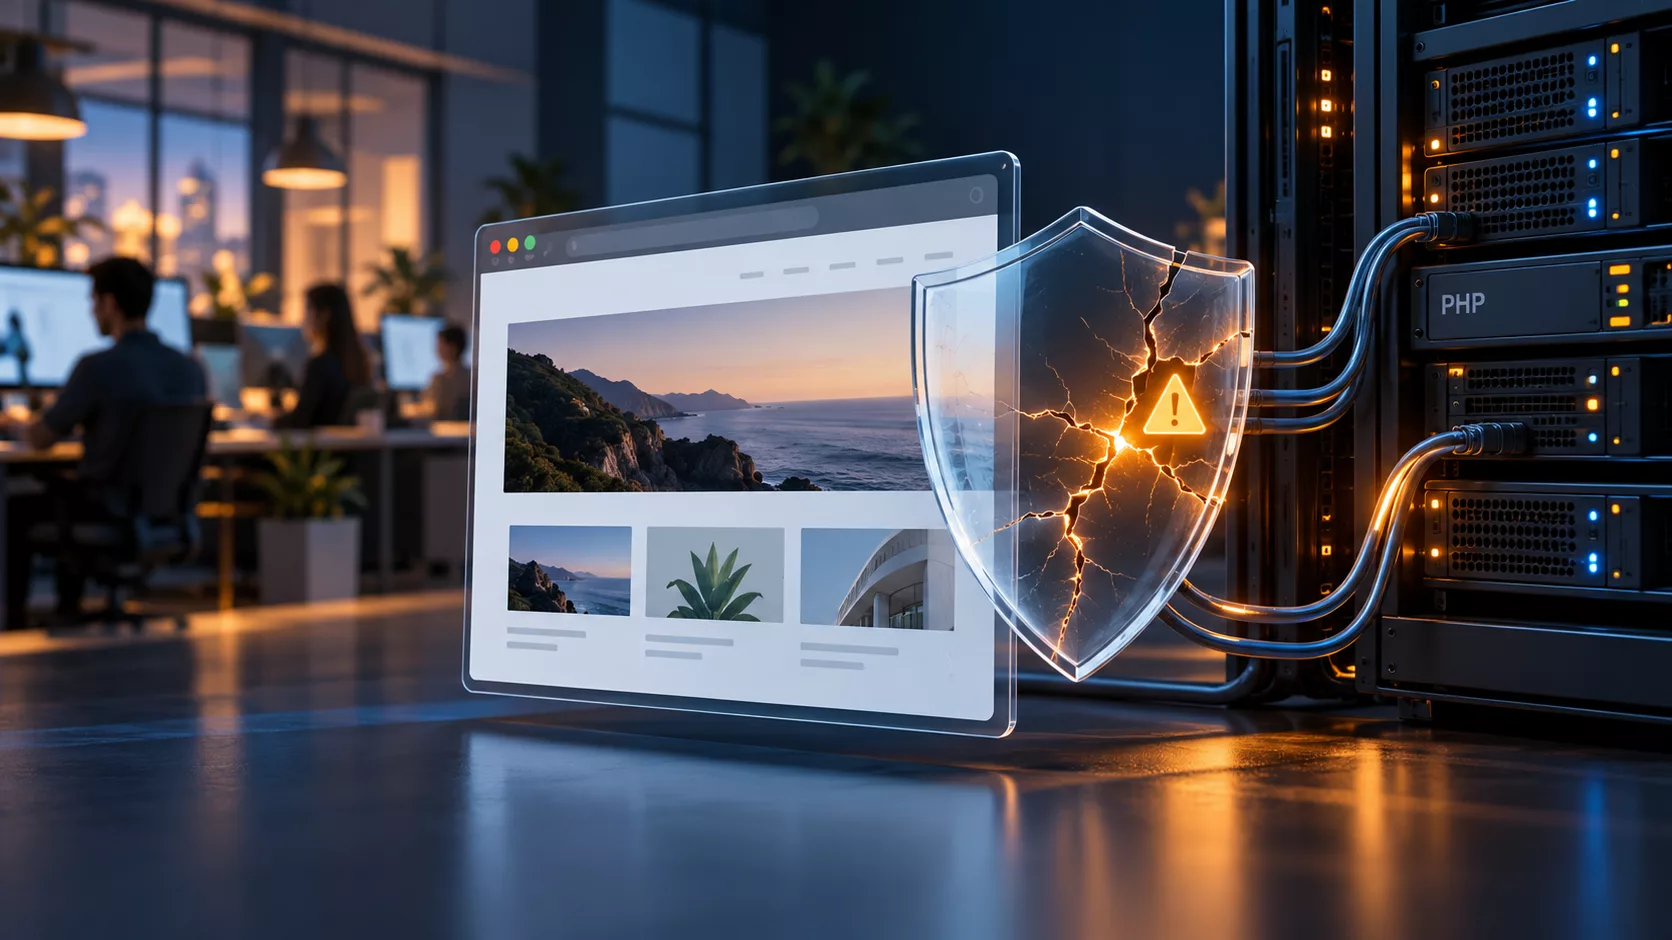
Em 21 de outubro de 2026, duas vulnerabilidades críticas no PHP mobilizaram equipes de segurança da informação, fornecedores de tecnologia e instituições governamentais de diferentes países.
A descoberta das falhas CVE-2026-109618 e CVE-2026-109619, classificadas com gravidade 9,2 em uma escala de 0 a 10, levou à publicação de atualizações emergenciais e à adoção de medidas preventivas por organizações expostas.
O episódio revela um problema que frequentemente permanece distante das discussões sobre maturidade digital: muitas organizações investem na ampliação de suas capacidades digitais sem desenvolver mecanismos equivalentes para conhecer, monitorar e proteger a infraestrutura da qual dependem.
É possível encontrar empresas com processos avançados de automação, aplicações de inteligência artificial e operações digitais sofisticadas que ainda apresentam dificuldades para responder a uma pergunta básica: quais tecnologias sustentam seus sistemas críticos e quem é responsável por mantê-las seguras?
A dependência tecnológica nem sempre é conhecida
O PHP é uma das linguagens de programação utilizadas para executar aplicações web, incluindo sistemas de gerenciamento de conteúdo, portais corporativos e plataformas desenvolvidas sob medida.
As vulnerabilidades divulgadas nesta quarta-feira atingem componentes internos dessa tecnologia, criando riscos para aplicações executadas em ambientes afetados.
O episódio demonstra como uma decisão aparentemente operacional, como a manutenção da versão de uma linguagem no servidor, pode adquirir relevância para a continuidade de um negócio.
O departamento de marketing pode não conhecer essa dependência. A diretoria comercial pode desconhecer sua existência. Mesmo profissionais de tecnologia podem não possuir inventários completos das aplicações legadas e de seus componentes.
Quando uma vulnerabilidade crítica surge, essa falta de visibilidade amplia o esforço necessário para responder ao incidente.
Maturidade digital também se mede pela capacidade de reação
Uma organização com processos tecnológicos maduros precisa conhecer os ativos que sustenta, avaliar a criticidade de suas dependências e estabelecer responsabilidades pela atualização de sistemas.
Isso inclui a identificação de aplicações expostas à internet, a gestão de versões, o monitoramento de vulnerabilidades e a existência de procedimentos de continuidade operacional.
A capacidade de resposta depende ainda de uma governança que permita decisões rápidas.
Quando uma atualização exige interromper temporariamente um sistema, por exemplo, a empresa precisa avaliar o risco de permanecer exposta e o impacto da indisponibilidade.
A decisão não deveria depender exclusivamente da iniciativa individual de um desenvolvedor ou administrador de servidores.
É uma escolha que precisa seguir critérios estabelecidos pela organização.
A inteligência artificial entra em uma nova etapa da cibersegurança
Outro aspecto relevante do episódio é a participação de sistemas de inteligência artificial na descoberta das vulnerabilidades.
A OpenAI e a empresa de segurança Wiz estiveram entre os participantes das pesquisas e do processo de divulgação coordenada das falhas. A colaboração envolveu pesquisadores, mantenedores do PHP e empresas de infraestrutura.
A aplicação de IA na identificação de vulnerabilidades tende a modificar a velocidade com que problemas anteriormente difíceis de detectar chegam ao conhecimento público.
Essa evolução oferece benefícios para a defesa, ao ampliar a capacidade de análise de código e identificação de falhas. Ao mesmo tempo, ferramentas semelhantes podem ser utilizadas por agentes maliciosos para acelerar a busca por sistemas vulneráveis.
A consequência é uma pressão crescente sobre os mecanismos de atualização, monitoramento e resposta.
Não basta descobrir vulnerabilidades rapidamente se as organizações permanecem incapazes de corrigir seus ambientes na mesma velocidade.
A diferença entre ter tecnologia e governar a tecnologia
A crise do PHP oferece uma oportunidade concreta para avaliar a maturidade das organizações.
Uma empresa que conhece suas dependências, possui fornecedores com responsabilidades claras, mantém procedimentos documentados e consegue identificar rapidamente sistemas afetados demonstra capacidade superior de gestão tecnológica.
Isso não significa estar imune a incidentes. Significa possuir condições para reduzir a exposição e responder de maneira estruturada.
A maturidade digital pode ser observada justamente nesses momentos, quando decisões técnicas precisam ser convertidas em prioridades organizacionais.
O episódio também evidencia a necessidade de incluir riscos tecnológicos compartilhados nas avaliações estratégicas. Uma organização pode controlar adequadamente seu próprio código e continuar dependente de componentes externos, bibliotecas e serviços sujeitos a falhas.
A questão mais relevante para a liderança não está apenas na existência de vulnerabilidades, inevitável em sistemas complexos, mas no intervalo entre a identificação de um risco e a capacidade efetiva de resposta.
Esse intervalo representa uma medida concreta da maturidade operacional de uma organização.